Monitoramento
Chaves e rotação
Gerencie até duas chaves por workspace e faça a troca antes de revogar a anterior.
Onde gerenciar as chaves#
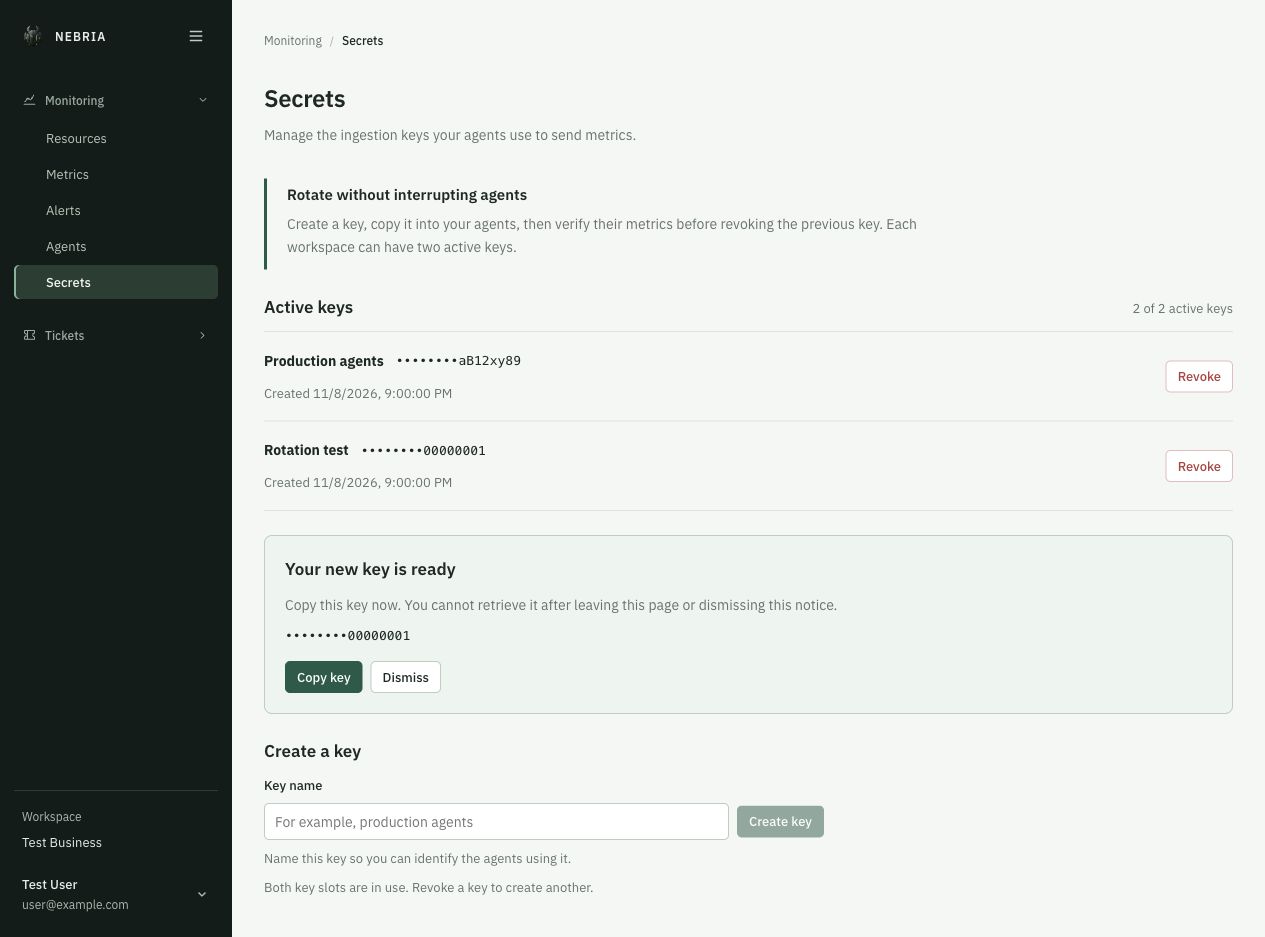
Abra Monitoring → Secrets. O workspace selecionado define quais chaves aparecem. A tela Agents também mostra as terminações mascaradas e oferece o link Manage secrets.
Crie e copie uma chave#
- Escolha um nome que ajude a identificar a chave, como Servidores de produção.
- Clique em Create key. Cada workspace pode ter até duas chaves ativas.
- Use Copy key para copiar o valor completo e guarde-o em um cofre de segredos.
- Preencha o campo API key nos agentes que devem utilizá-la.
Rotacione sem interromper os agentes#
- Mantenha a chave atual ativa e crie uma segunda.
- Atualize os agentes com a nova chave e reinicie os serviços.
- Confira em Resources se as métricas continuam chegando.
- Somente depois, use Revoke na chave antiga e confirme a ação.
A revogação vale para as próximas autenticações de ingestão, sem reiniciar o servidor. Uma requisição que já foi autorizada pode terminar. A vaga liberada permite criar uma próxima chave.
Antes de revogar#
O portal não identifica automaticamente qual chave está instalada em cada máquina. Agentes que continuam usando a chave revogada recebem HTTP 401 e preservam o buffer local. Atualize-os para retomar o envio.
Não compartilhe chaves em prints, tickets ou mensagens. O servidor guarda o hash da chave, e não uma cópia recuperável do valor completo.